Cách quản lý quyền truy cập dữ liệu học tập
Mục lục
- Quyền truy cập cần được xác định từ vai trò và nhiệm vụ thực tế
- Phân quyền không chỉ là “được xem” hoặc “không được xem”
- Phạm vi dữ liệu phải giới hạn theo quan hệ thực tế với người học
- Quyền phải tuân theo nguyên tắc tối thiểu và có thời hạn
- Dữ liệu càng nhạy cảm thì kiểm soát truy cập càng phải chặt
- Cấp quyền phải đi cùng nhật ký, rà soát và thu hồi
- Một mô hình phân quyền thực tế nên được thiết kế như thế nào?
Quản lý quyền truy cập dữ liệu học tập nên dựa trên vai trò, mục đích sử dụng và nguyên tắc đặc quyền tối thiểu. Mỗi nhóm người dùng chỉ nên xem, tạo, sửa hoặc xuất những dữ liệu thực sự cần cho nhiệm vụ của mình, đồng thời mọi quyền nhạy cảm cần được kiểm soát, ghi nhận và rà soát định kỳ.
Dữ liệu học tập không nên được quản lý theo cách “đã có tài khoản thì được xem dữ liệu”. Cách tiếp cận phù hợp hơn là xác định người dùng đang giữ vai trò gì, cần dữ liệu nào để thực hiện nhiệm vụ, được phép thao tác đến mức nào và trong điều kiện nào.
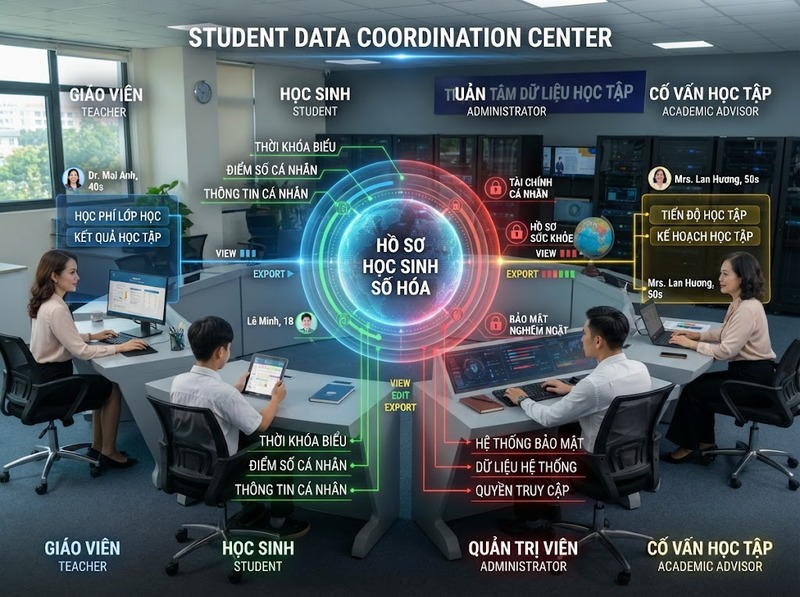
Về bản chất, quyền truy cập nên được hình thành từ bốn yếu tố: vai trò, phạm vi dữ liệu, hành động được phép và điều kiện truy cập. Chẳng hạn, giáo viên có thể cần xem kết quả của học sinh thuộc lớp mình để giảng dạy, nhưng điều đó không đồng nghĩa giáo viên cần quyền xem toàn bộ hồ sơ học tập của mọi học sinh trong hệ thống.
Cách phân quyền này phù hợp với nguyên tắc least privilege: một tài khoản chỉ nhận mức quyền tối thiểu cần thiết để hoàn thành nhiệm vụ. Khi nhu cầu công việc thay đổi, quyền cũng phải thay đổi theo thay vì tồn tại vô thời hạn.
Quyền truy cập cần được xác định từ vai trò và nhiệm vụ thực tế
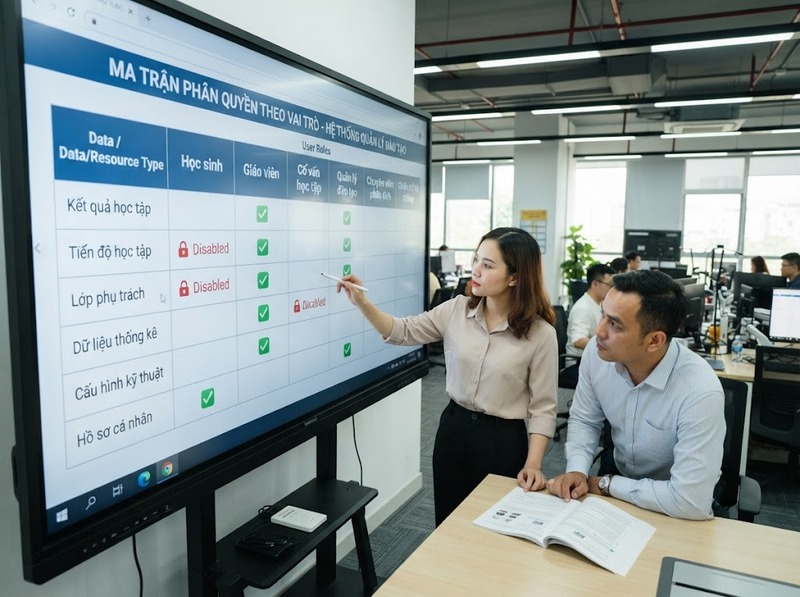
Mô hình phù hợp cho hệ thống giáo dục thường bắt đầu từ Role-Based Access Control – RBAC. Thay vì cấp quyền riêng lẻ cho từng người, tổ chức xây dựng các vai trò như học sinh, giáo viên, cố vấn học tập, quản lý đào tạo, quản trị hệ thống hoặc chuyên viên phân tích; sau đó gắn tập quyền cần thiết với từng vai trò.
Điểm quan trọng là vai trò phải phản ánh nhiệm vụ thực tế, không chỉ phản ánh chức danh. Hai nhân sự cùng thuộc một phòng đào tạo chưa chắc cần cùng mức truy cập. Một người phụ trách lịch học có thể cần dữ liệu lớp và đăng ký môn học nhưng không nhất thiết phải xem toàn bộ điểm số hoặc hồ sơ cá nhân.
Có thể mô hình hóa một quyền truy cập bằng câu hỏi:
Ai → được truy cập dữ liệu nào → để làm gì → được thực hiện thao tác gì → trong phạm vi nào?
Ví dụ:
|
Vai trò |
Phạm vi dữ liệu hợp lý |
Thao tác điển hình |
|
Học sinh |
Dữ liệu học tập của chính mình |
Xem kết quả, tiến độ, phản hồi |
|
Giáo viên |
Dữ liệu cần thiết của lớp/môn phụ trách |
Xem, nhập và cập nhật kết quả theo nhiệm vụ |
|
Cố vấn học tập |
Dữ liệu cần cho hoạt động cố vấn của người học được phân công |
Xem tiến độ, cảnh báo và thông tin phục vụ cố vấn |
|
Quản lý đào tạo |
Dữ liệu thuộc đơn vị hoặc chương trình phụ trách |
Tổng hợp, kiểm tra và quản lý nghiệp vụ |
|
Chuyên viên phân tích |
Dữ liệu được giới hạn hoặc giảm khả năng nhận dạng khi phù hợp |
Phân tích, tổng hợp |
|
Quản trị hệ thống |
Thành phần kỹ thuật cần để vận hành hệ thống |
Quản trị cấu hình và quyền theo phạm vi được giao |
Bảng này không nên được coi là danh sách quyền cố định cho mọi tổ chức. Phạm vi cụ thể vẫn phải phụ thuộc vào nhiệm vụ, cấu trúc tổ chức và mức độ nhạy cảm của từng loại dữ liệu.
Phân quyền không chỉ là “được xem” hoặc “không được xem”
Một lỗi phổ biến trong quản lý quyền truy cập dữ liệu học tập là chỉ kiểm soát khả năng mở dữ liệu. Trong thực tế, mức rủi ro của các thao tác rất khác nhau.
Quyền nên được tách thành các hành động cụ thể như:
· Xem dữ liệu
· Tạo dữ liệu mới
· Chỉnh sửa dữ liệu
· Phê duyệt hoặc xác nhận dữ liệu
· Xóa dữ liệu
· Tải xuống hoặc xuất dữ liệu
· Chia sẻ dữ liệu
· Quản lý quyền của người khác
Ví dụ, giáo viên có thể cần xem và nhập điểm cho lớp phụ trách nhưng không nhất thiết phải có quyền xóa lịch sử điểm. Nhân sự phân tích có thể cần dữ liệu tổng hợp nhưng không cần quyền thay đổi hồ sơ nguồn. Quản trị viên kỹ thuật có thể cần duy trì hệ thống nhưng không nên mặc nhiên có quyền sử dụng nội dung học tập cho mục đích nghiệp vụ.
Việc tách các thao tác như vậy thực hiện nguyên tắc separation of duties: không tập trung quá nhiều quyền quan trọng vào một tài khoản khi công việc không yêu cầu.
Đặc biệt, quyền xuất dữ liệu, xóa dữ liệu, thay đổi quyền và truy cập hàng loạt nên được xem là quyền nhạy cảm hơn quyền xem thông thường. Một người được phép xem một hồ sơ trong giao diện không nhất thiết phải được phép tải toàn bộ tập dữ liệu về thiết bị cá nhân.
Phạm vi dữ liệu phải giới hạn theo quan hệ thực tế với người học
RBAC giải quyết câu hỏi “người này thuộc vai trò nào”, nhưng chỉ vai trò thường chưa đủ. Quyền còn cần gắn với phạm vi.
Một giáo viên không nên có quyền truy cập dữ liệu của tất cả học sinh chỉ vì mang vai trò “giáo viên”. Quyền hợp lý hơn là:
Giáo viên lớp đang phụ trách thời gian phụ trách loại dữ liệu cần cho giảng dạy
Tương tự, một cố vấn chỉ cần truy cập hồ sơ của nhóm người học được phân công. Quản lý khoa có thể cần dữ liệu trong phạm vi khoa. Nhân sự phân tích toàn trường có thể cần phạm vi rộng hơn, nhưng nếu mục tiêu chỉ là thống kê thì dữ liệu nhận dạng cá nhân có thể không cần xuất hiện.
Đây là điểm mà RBAC có thể được bổ sung bằng các điều kiện gần với Attribute-Based Access Control – ABAC, chẳng hạn:
· Đơn vị công tác
· Lớp hoặc khóa học phụ trách
· Quan hệ với người học
· Thời gian hiệu lực
· Loại thiết bị
· Vị trí hoặc môi trường truy cập
· Mức độ nhạy cảm của dữ liệu
Cách kết hợp này giải quyết một giới hạn của mô hình chỉ dựa trên vai trò: hai người cùng vai trò không phải lúc nào cũng cần tiếp cận cùng một tập dữ liệu.
Quyền phải tuân theo nguyên tắc tối thiểu và có thời hạn
Một mô hình phân quyền tốt không chỉ quyết định cấp quyền gì, mà còn phải quyết định khi nào quyền bắt đầu và khi nào quyền kết thúc.
Quyền nên được hình thành theo vòng đời:
Nhu cầu công việc → phê duyệt → cấp quyền → sử dụng → rà soát → điều chỉnh hoặc thu hồi
Ví dụ, khi giáo viên kết thúc phụ trách một lớp, quyền sửa dữ liệu của lớp đó cần được xem xét lại. Khi nhân sự chuyển bộ phận, quyền của vị trí cũ không nên tiếp tục được giữ chỉ vì tài khoản vẫn còn hoạt động.
Nguyên tắc này đặc biệt quan trọng vì quyền truy cập có xu hướng tích lũy theo thời gian. Một người từng đảm nhiệm nhiều nhiệm vụ có thể dần sở hữu nhiều quyền hơn mức công việc hiện tại yêu cầu nếu hệ thống chỉ biết cấp thêm mà không có cơ chế thu hồi.
Với quyền nhạy cảm, tổ chức có thể áp dụng quyền tạm thời thay vì quyền thường trực. Chẳng hạn, quyền truy cập một tập dữ liệu phục vụ kiểm tra hoặc xử lý sự cố chỉ có hiệu lực trong khoảng thời gian thực hiện nhiệm vụ.
Như vậy, câu hỏi kiểm soát không chỉ là “người này có đúng vai trò không”, mà còn là “người này hiện còn cần quyền này không”.
Dữ liệu càng nhạy cảm thì kiểm soát truy cập càng phải chặt
Không phải mọi dữ liệu học tập đều có cùng mức độ nhạy cảm. Một lịch học công khai và một hồ sơ kết quả cá nhân không nên được bảo vệ bằng cùng một chính sách.
Tổ chức nên phân loại dữ liệu trước khi thiết kế quyền, chẳng hạn theo mức:
· Dữ liệu có thể công khai
· Dữ liệu nội bộ
· Dữ liệu cá nhân
· Dữ liệu nhạy cảm hoặc dữ liệu cần kiểm soát đặc biệt
Sau đó, quyền được thiết kế tương ứng với mức độ nhạy cảm và mục đích sử dụng.
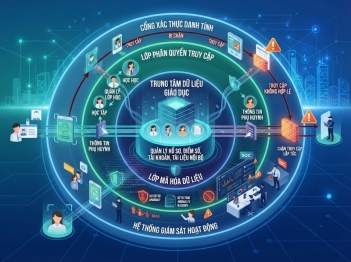
Đối với dữ liệu có mức bảo vệ cao, chỉ RBAC chưa đủ để bảo đảm an toàn. Kiểm soát quyền cần kết hợp với xác thực phù hợp, đặc biệt đối với tài khoản có đặc quyền; đồng thời hệ thống cần ghi nhận hoạt động để có thể xác định ai đã truy cập, truy cập khi nào và thực hiện thao tác gì.
Nguyên tắc least privilege trong các khung kiểm soát truy cập như NIST SP 800-53 cũng đặt trọng tâm vào việc giới hạn quyền ở mức cần thiết cho nhiệm vụ. Trong môi trường giáo dục, ý nghĩa thực tế là không nên cấp quyền rộng chỉ để giảm công sức cấu hình.
Một quyền truy cập thuận tiện nhưng vượt nhu cầu thực tế làm tăng phạm vi ảnh hưởng nếu tài khoản bị sử dụng sai, bị chiếm quyền hoặc người dùng thao tác nhầm.
Cấp quyền phải đi cùng nhật ký, rà soát và thu hồi
Không thể biết một chính sách phân quyền có đang hoạt động đúng hay không nếu hệ thống chỉ kiểm tra quyền tại thời điểm đăng nhập.
Quản lý quyền cần có ít nhất ba cơ chế vận hành liên tục.
Ghi nhật ký truy cập
Hệ thống nên lưu những sự kiện phù hợp với mức độ rủi ro, chẳng hạn người dùng nào truy cập dữ liệu, thời điểm truy cập và loại thao tác được thực hiện. Với các hành động quan trọng như xuất hàng loạt, xóa dữ liệu hoặc thay đổi quyền, khả năng truy vết càng cần được ưu tiên.
Nhật ký không thay thế phân quyền. Nó là bằng chứng để phát hiện và điều tra những tình huống phân quyền không phù hợp hoặc quyền hợp lệ nhưng bị sử dụng bất thường.
Rà soát quyền định kỳ
Danh sách quyền thực tế cần được so sánh với nhiệm vụ hiện tại. Việc rà soát nên tập trung nhiều hơn vào:
· Tài khoản có đặc quyền cao
· Quyền truy cập dữ liệu nhạy cảm
· Quyền xuất dữ liệu hàng loạt
· Tài khoản không còn hoạt động thường xuyên
· Người dùng đã chuyển vai trò hoặc đơn vị
· Quyền ngoại lệ được cấp trước đó
Mục tiêu của rà soát không phải xác nhận rằng tài khoản “vẫn tồn tại”, mà xác nhận từng quyền vẫn còn lý do nghiệp vụ hợp lệ.
Thu hồi quyền theo sự kiện
Không nên chờ đến đợt kiểm tra định kỳ nếu đã có một sự kiện làm thay đổi nhu cầu truy cập. Khi người dùng nghỉ việc, chuyển nhiệm vụ, kết thúc phụ trách lớp hoặc kết thúc một dự án tạm thời, các quyền liên quan cần được đánh giá và thu hồi theo quy trình tương ứng.
Cơ chế này giúp trạng thái quyền trong hệ thống bám sát trạng thái thực tế của tổ chức.
Một mô hình phân quyền thực tế nên được thiết kế như thế nào?
Cách triển khai hiệu quả là xây dựng một ma trận quyền truy cập, trong đó mỗi quyền được xác định theo vai trò, phạm vi dữ liệu và hành động.
Một quy trình có thể thực hiện theo thứ tự:
1. Xác định các nhóm dữ liệu học tập đang được quản lý
2. Phân loại mức độ nhạy cảm của từng nhóm dữ liệu
3. Xác định các vai trò có nhu cầu sử dụng dữ liệu
4. Ghi rõ mục đích nghiệp vụ của từng nhu cầu truy cập
5. Phân tách quyền xem, tạo, sửa, xóa, xuất và quản trị
6. Giới hạn quyền theo lớp, môn, đơn vị hoặc quan hệ với người học
7. Áp dụng nguyên tắc đặc quyền tối thiểu
8. Xác định quyền nào cần phê duyệt hoặc chỉ cấp tạm thời
9. Ghi nhật ký cho các hành động cần truy vết
10. Rà soát và thu hồi quyền khi nhiệm vụ thay đổi
Một ma trận đơn giản có thể trả lời bốn câu hỏi cho từng ô quyền:
Có cần không? Phạm vi nào? Thao tác nào? Hiệu lực đến khi nào?
Điểm cần tránh là dùng chức danh như một lý do tự động để mở toàn bộ dữ liệu. Vai trò chỉ là điểm khởi đầu của quyết định truy cập; quyết định cuối cùng còn phụ thuộc vào phạm vi nhiệm vụ và mục đích sử dụng.
Cũng không nên đồng nhất “quản trị hệ thống” với “được phép đọc mọi dữ liệu”. Đặc quyền kỹ thuật và quyền sử dụng dữ liệu nghiệp vụ là hai vấn đề khác nhau và nên được phân tách khi kiến trúc hệ thống cho phép.
Quản lý quyền truy cập dữ liệu học tập nên được xây dựng theo nguyên tắc đúng người, đúng dữ liệu, đúng thao tác, đúng mục đích và đúng thời gian. RBAC cung cấp nền tảng để phân quyền theo vai trò, nhưng trong thực tế nên kết hợp thêm phạm vi, quan hệ với người học và các điều kiện truy cập để tránh cấp quyền quá rộng.
Mô hình hiệu quả không dừng ở bước cấp quyền. Quyền phải có vòng đời rõ ràng, được ghi nhận, rà soát và thu hồi khi nhu cầu công việc kết thúc. Khi đó, quản lý quyền truy cập trở thành một cơ chế kiểm soát liên tục thay vì một cấu hình được thiết lập một lần rồi để nguyên.


GỬI Ý KIẾN BÌNH LUẬN
Có thể bạn quan tâm